企業のデジタル環境はますます複雑になっています。
ノートPCやサーバーといったハードウェアだけでなく、SaaS、クラウドアプリケーション、数え切れないほどの商用ソフトウェアツールが日々の業務に欠かせなくなりました。
こうした状況で、「自社のソフトウェア資産は安全かつ効率的に管理されているか?」という問いは、IT部門だけでなく経営層にとっても重要な課題になっています。
この課題に対応するため、多くの組織がMDM(モバイルデバイス管理)やセキュリティソリューション(DLP、EDRなど)を導入しています。これらのツールは、端末の制御や外部脅威の検知といった分野で確かに重要な役割を果たします。しかし実際には、多くの企業が「セキュリティソリューションだけでは足りない」という結論に至っています。
なぜでしょうか。セキュリティ中心のアプローチは脅威の遮断には強い一方で、IT資産管理(ITAM)に不可欠な運用の最適化とコスト管理には力が及ばないからです。
📌 ケース1 – 遮断はできたが、なぜ起きたのかは分からない
ある企業は、外部からのセキュリティ事故を防ぐためにDLPソリューションを導入しました。未許可ソフトウェアの実行は遮断できましたが、誰が、いつ、なぜ実行したのかというログは残りませんでした。
その結果、特定の部署による繰り返しの試行が見過ごされ、社内ポリシー違反が数か月にわたって続きました。
新しいAIツールが次々と登場する現在の環境では、ホワイトリストだけに頼る硬直した遮断戦略は、生産性を損なうおそれもあります。
👉 遮断はできても、利用行動が見えなければ根本原因には対処できません。
📌 ケース2 – セキュリティは強化されたが、予算の漏れは続く
別の企業は、セキュリティ強化のためにEDRを導入しました。しかし、AdobeやAutoCADのような高額なツールが実際にどれくらい使われているのかは、まったく見えませんでした。
実際には、ライセンスを持つユーザーの半数以上が、ほとんどツールを使っていませんでした。
👉 年間数十万円規模のサブスクリプション費用が無駄になっており、セキュリティソリューションではそれを把握できませんでした。
📌 ケース3 – ライセンスコンプライアンスのリスクは残ったまま
ある金融会社は、新規にインストールされたソフトウェアをすべて遮断する厳格なポリシーを敷いていました。それでも、あるチームが外部との協業のためにルールを回避して商用ツールをインストールし、ライセンスコンプライアンス違反が発生しました。
セキュリティソリューションは実行を遮断するだけで、そのソフトウェアにライセンスやコンプライアンス管理が必要かどうかを区別できませんでした。
👉 結局これは監査で発覚し、深刻な法的リスクを招きました。
つまり、セキュリティソリューションは脅威を遮断できますが、運用・コスト・コンプライアンスを横断した統合管理を提供するには、本質的な限界があります。
IT資産管理ソリューションであるSELLEASEは、単なる遮断にとどまらず、セキュリティと運用の可視化を組み合わせた包括的な仕組みを提供します。
👉 遮断するだけでなく、根本的な改善につながる行動データも取得します。
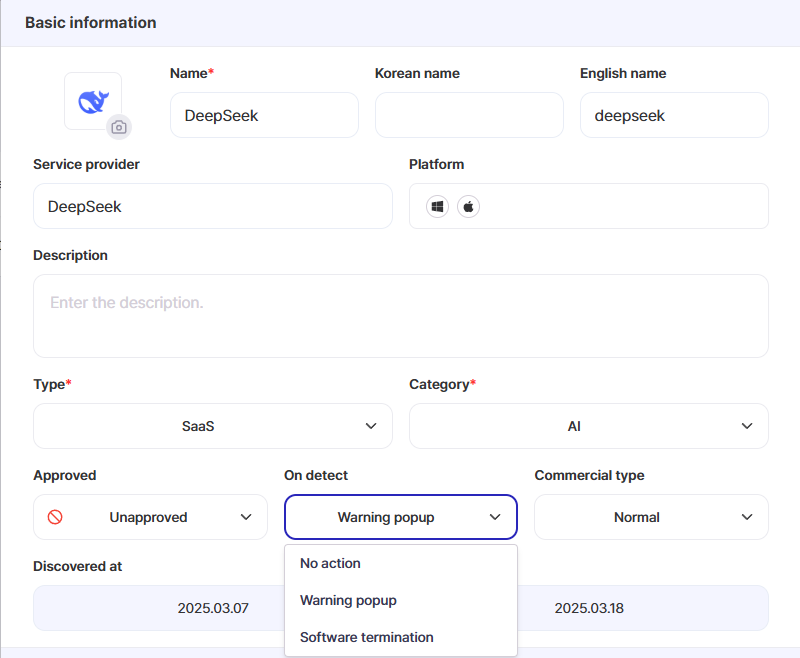
👉 セキュリティが強化されるだけでなく、ROI(投資対効果)も管理できるようになります。
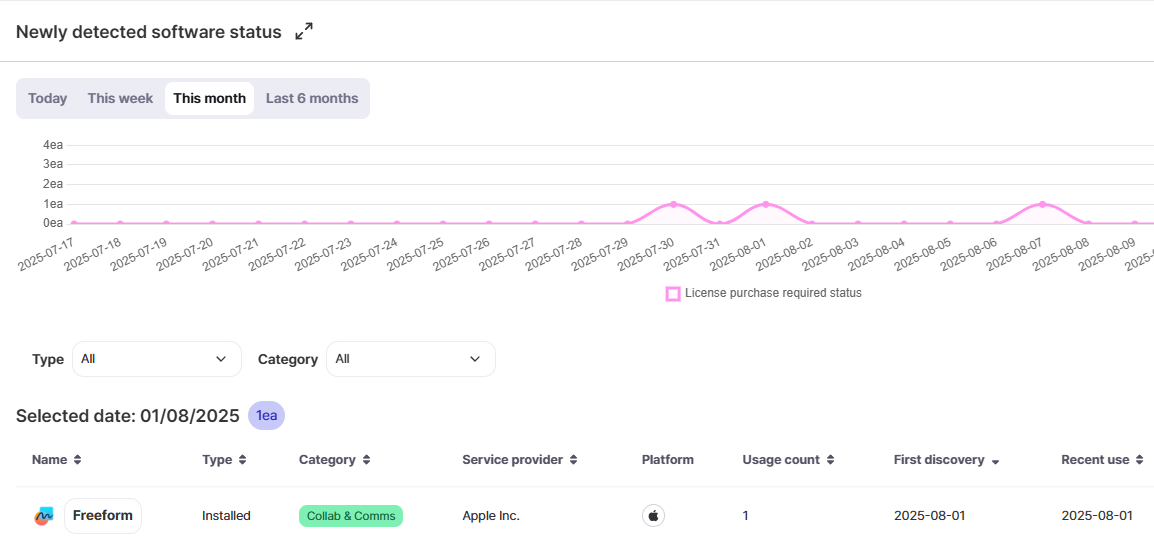
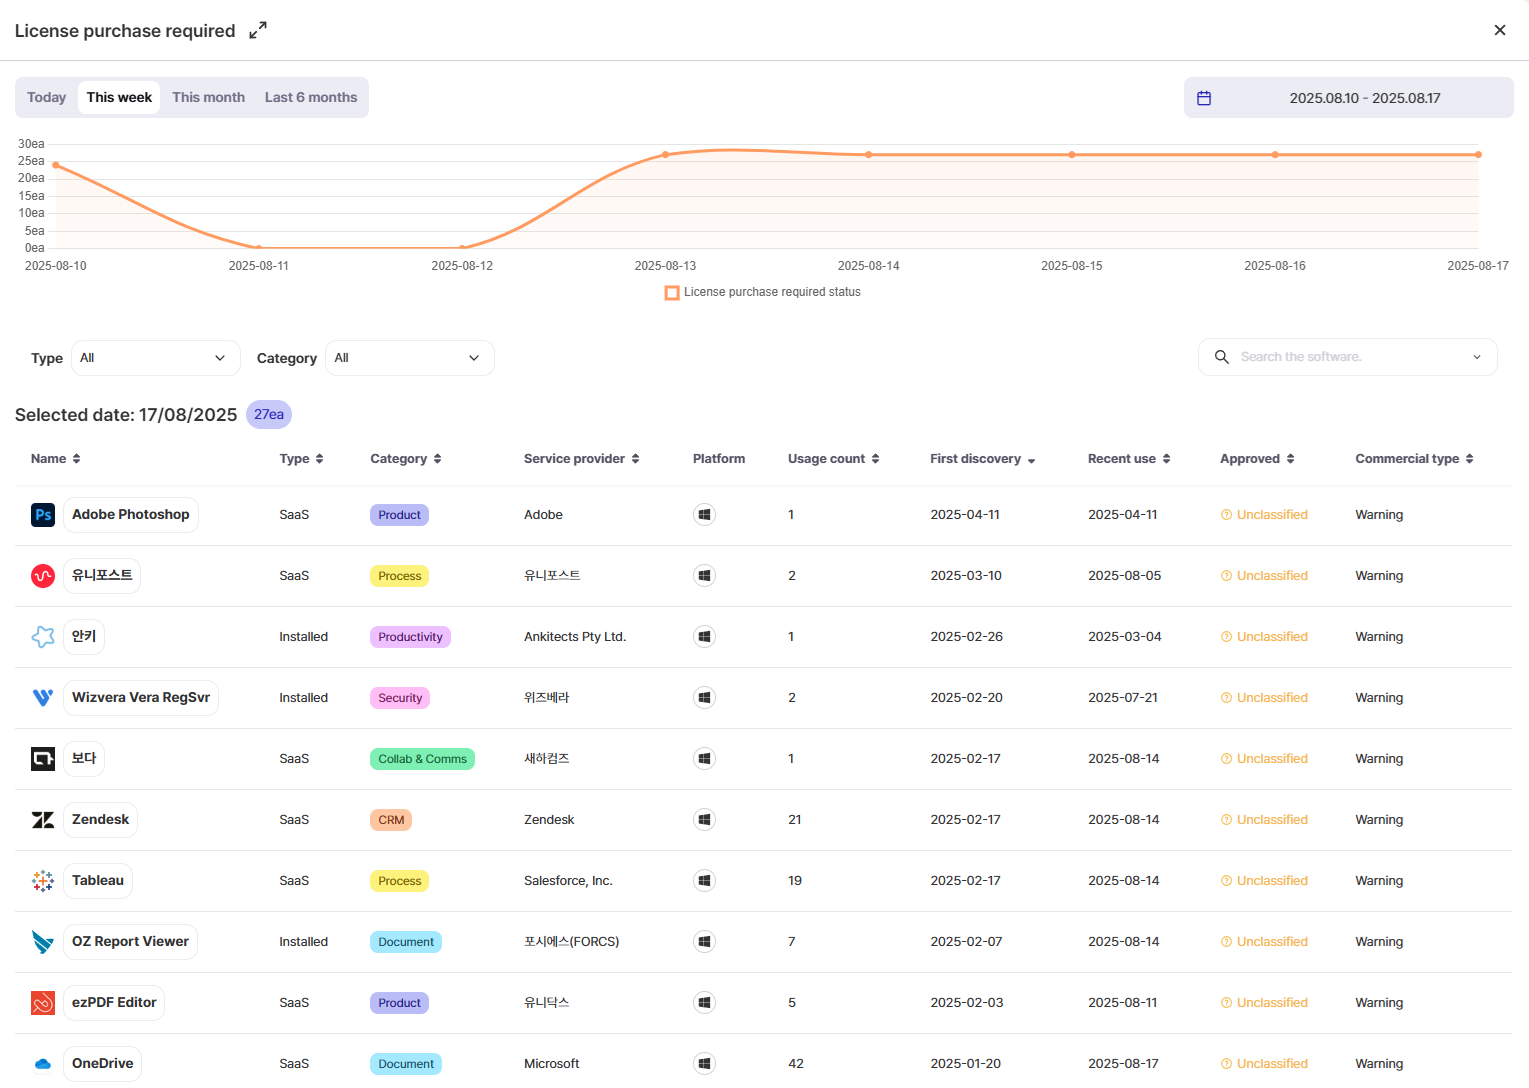
👉 法令遵守を先回りして進められ、監査にそのまま使える証跡を提供します。
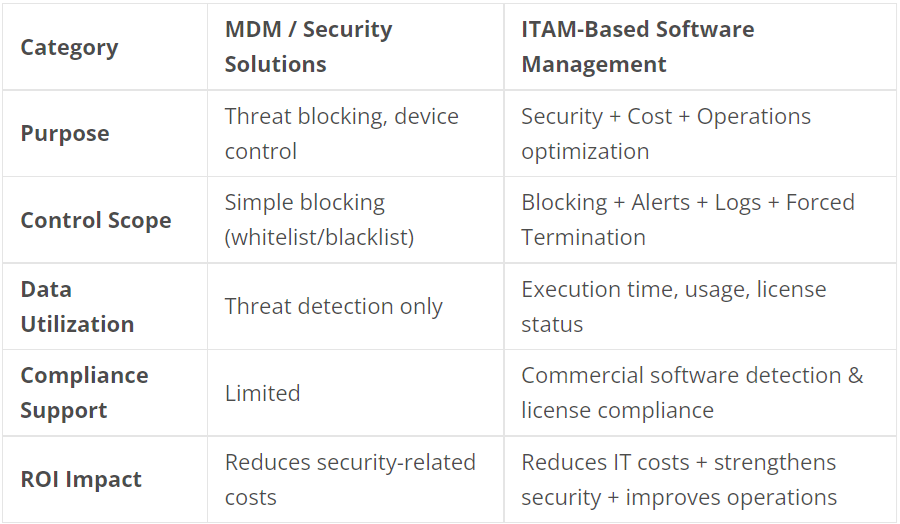
言い換えれば、セキュリティソリューションが「盾」の役割を果たすのに対し、
ITAMベースのソフトウェア管理は「盾であり司令塔」として機能します。
いまや、セキュリティソリューションだけでは十分ではありません。
企業は、資産がどのように使われているか、どこで無駄が生じているか、どこにコンプライアンスリスクが潜んでいるかも管理しなければなりません。
SELLEASEを導入すると、次のことが可能になります。
これらの機能が組み合わさることで、従来のセキュリティツールが残していた隙間を埋めます。
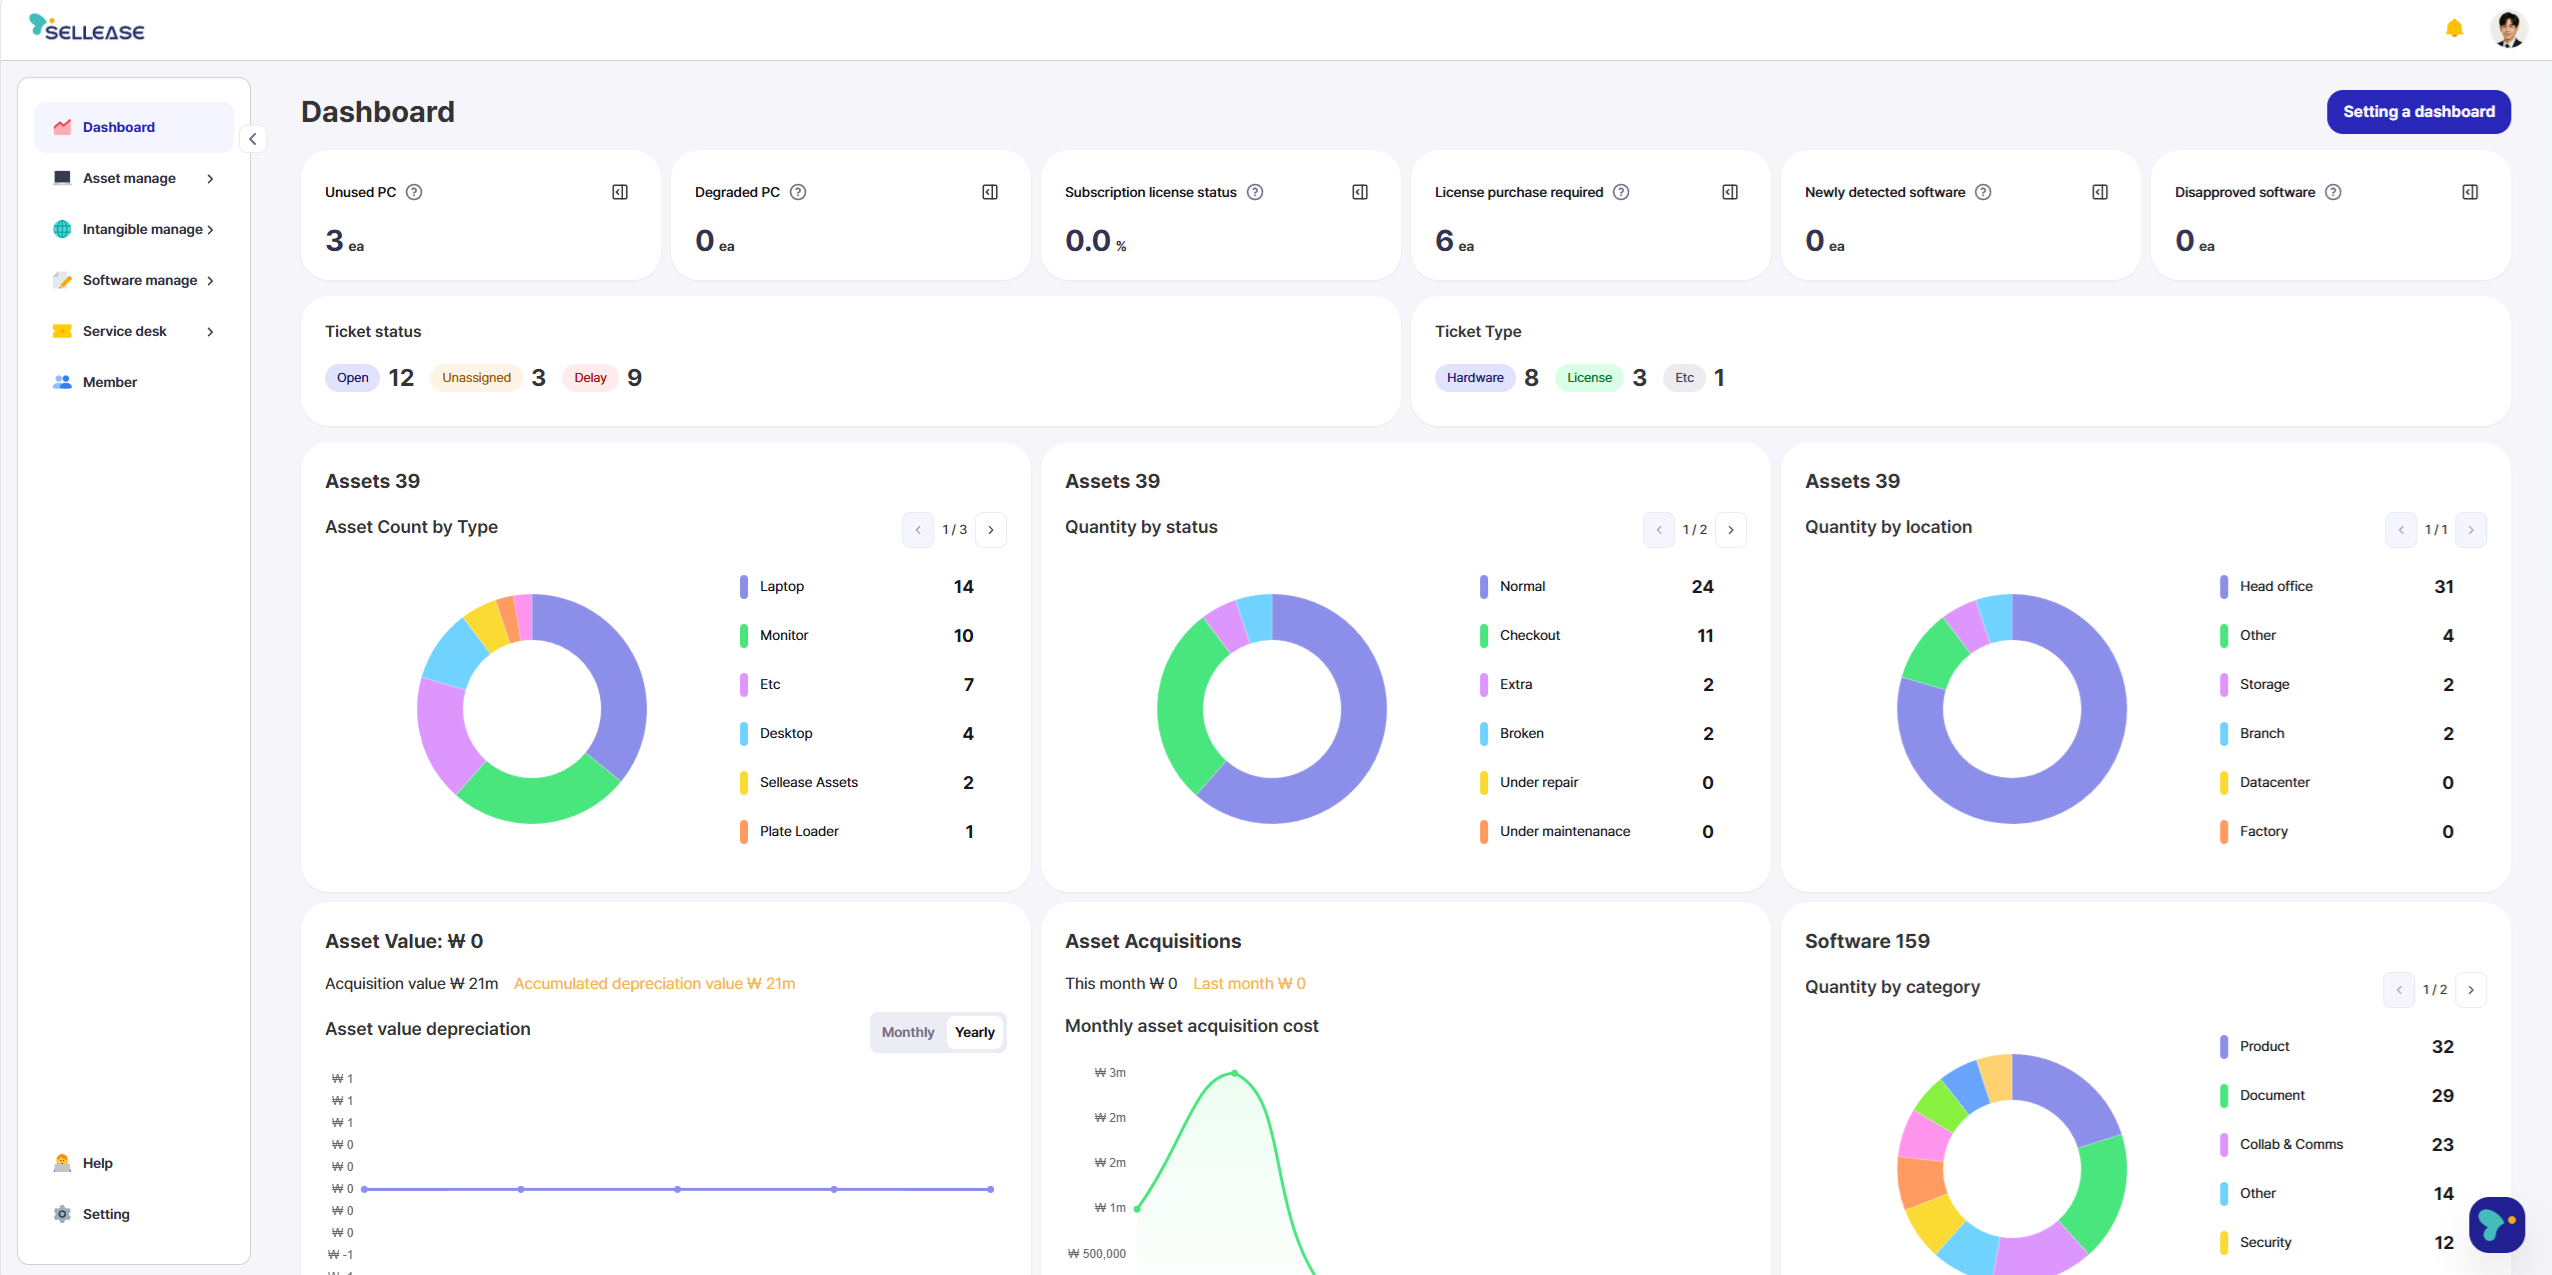
👉 いまこそ、ソフトウェアをセキュリティの観点だけでなく、IT資産管理の観点からも管理すべき時です。
それが、コスト削減・セキュリティ強化・業務効率化を同時に実現する道です。